資訊安全政策
(一) 政策聲明
本公司秉持 ISO/IEC 27001 資訊安全管理精神,持續「建置資安制度 完善資安環境。養成資安能力 達成資安目標。」確保所有個人資料與資訊資產在傳輸、儲存與處理過程中的機密性、完整性與可用性,保障客戶、合作夥伴與本公司之權益。
(二) 適用範圍
本政策適用於:
- 人員範圍:全體員工、委外承攬商與訪客。
- 系統與設施:公司所有資訊系統、軟硬體設備與雲端服務(包含機房管理)。
- 機密資訊:與航太客戶合作過程中的設計資料、圖面、測試報告等機敏資訊。
- 核心業務:飛機起落架與減震模組生產過程之資訊安全作業管理。
(三) 資訊安全管理三大原則
- 機密性(Confidentiality):僅授權人員可接觸機密資訊與客戶資料,防止未授權存取。
- 完整性(Integrity):防止資料被未授權竄改,確保設計與測試數據正確無誤。
- 可用性(Availability):確保關鍵系統與資料在需要時可被合法存取與使用。
(四) 組織與責任
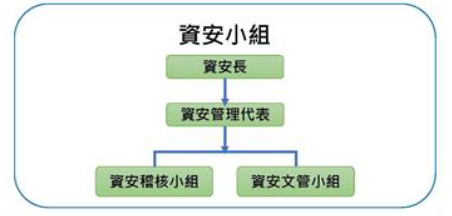
本公司建立完善的資訊安全治理架構,由資安長負責統籌資訊安全管理事務,督導資訊安全政策之推動與執行。為落實資訊安全管理,設置資安管理專責單位及資安管制小組,負責資訊安全風險管理、制度規劃及控制措施推動,並持續維持資訊安全管理系統(ISMS)之有效運作。
各權責單位依業務職掌共同參與資訊安全管理工作,透過跨部門協調與合作,確保資訊安全要求落實於各項營運活動中,持續提升整體資訊安全管理效能。
(五) 持續改善
本公司承諾:
本公司依據資安政策與目標,透過定期內外部稽核、風險評鑑更新、資安事件監控及管理審查會議,持續精進資訊安全管理系統的有效性。
我們針對任何不符合事項採取即時矯正措施,並根據弱點掃描與系統監控結果落實變更作業,確保資安防護隨時因應內外部環境議題而調整。
品秀科技承諾致力於持續改善流程,確保各項資安目標受到監控與落實,以維護營運韌性與客戶信任。